Expertise Splunk
Nous intervenons sur l'ensemble du cycle de vie d'une plateforme Splunk : licences, architectures complexes et hybrides, Enterprise Security, automatisation SOAR, développement d'applications, optimisation des coûts et valorisation de la donnée.
Anatomie d'une mission
Audit
Nous mesurons l'état réel de la plateforme : architecture, santé des indexeurs, volumétrie, qualité des sources, coût d'ingestion. Le livrable est une liste d'actions ordonnée par gain.
Architecture
Conception ou reprise de l'architecture, on-premise, cloud ou hybride. Normalisation des logs, migration depuis un autre SIEM, raccordement aux outils existants.
Enterprise Security
Mise en œuvre et réglage d'ES : cas de détection alignés sur MITRE ATT&CK, réduction du bruit, qualité des alertes plutôt que quantité.
Automatisation et développement
Playbooks SOAR, applications Splunk sur mesure, tableaux de bord orientés métier, automatisation des tâches répétitives de l'exploitation.
Les applications que nous développons
Nous développons et publions nos propres applications Splunk. Elles sont disponibles publiquement sur Splunkbase, installables par n'importe quelle organisation.
Process-IT Add-on for Cyberwatch (nouvelle fenêtre)
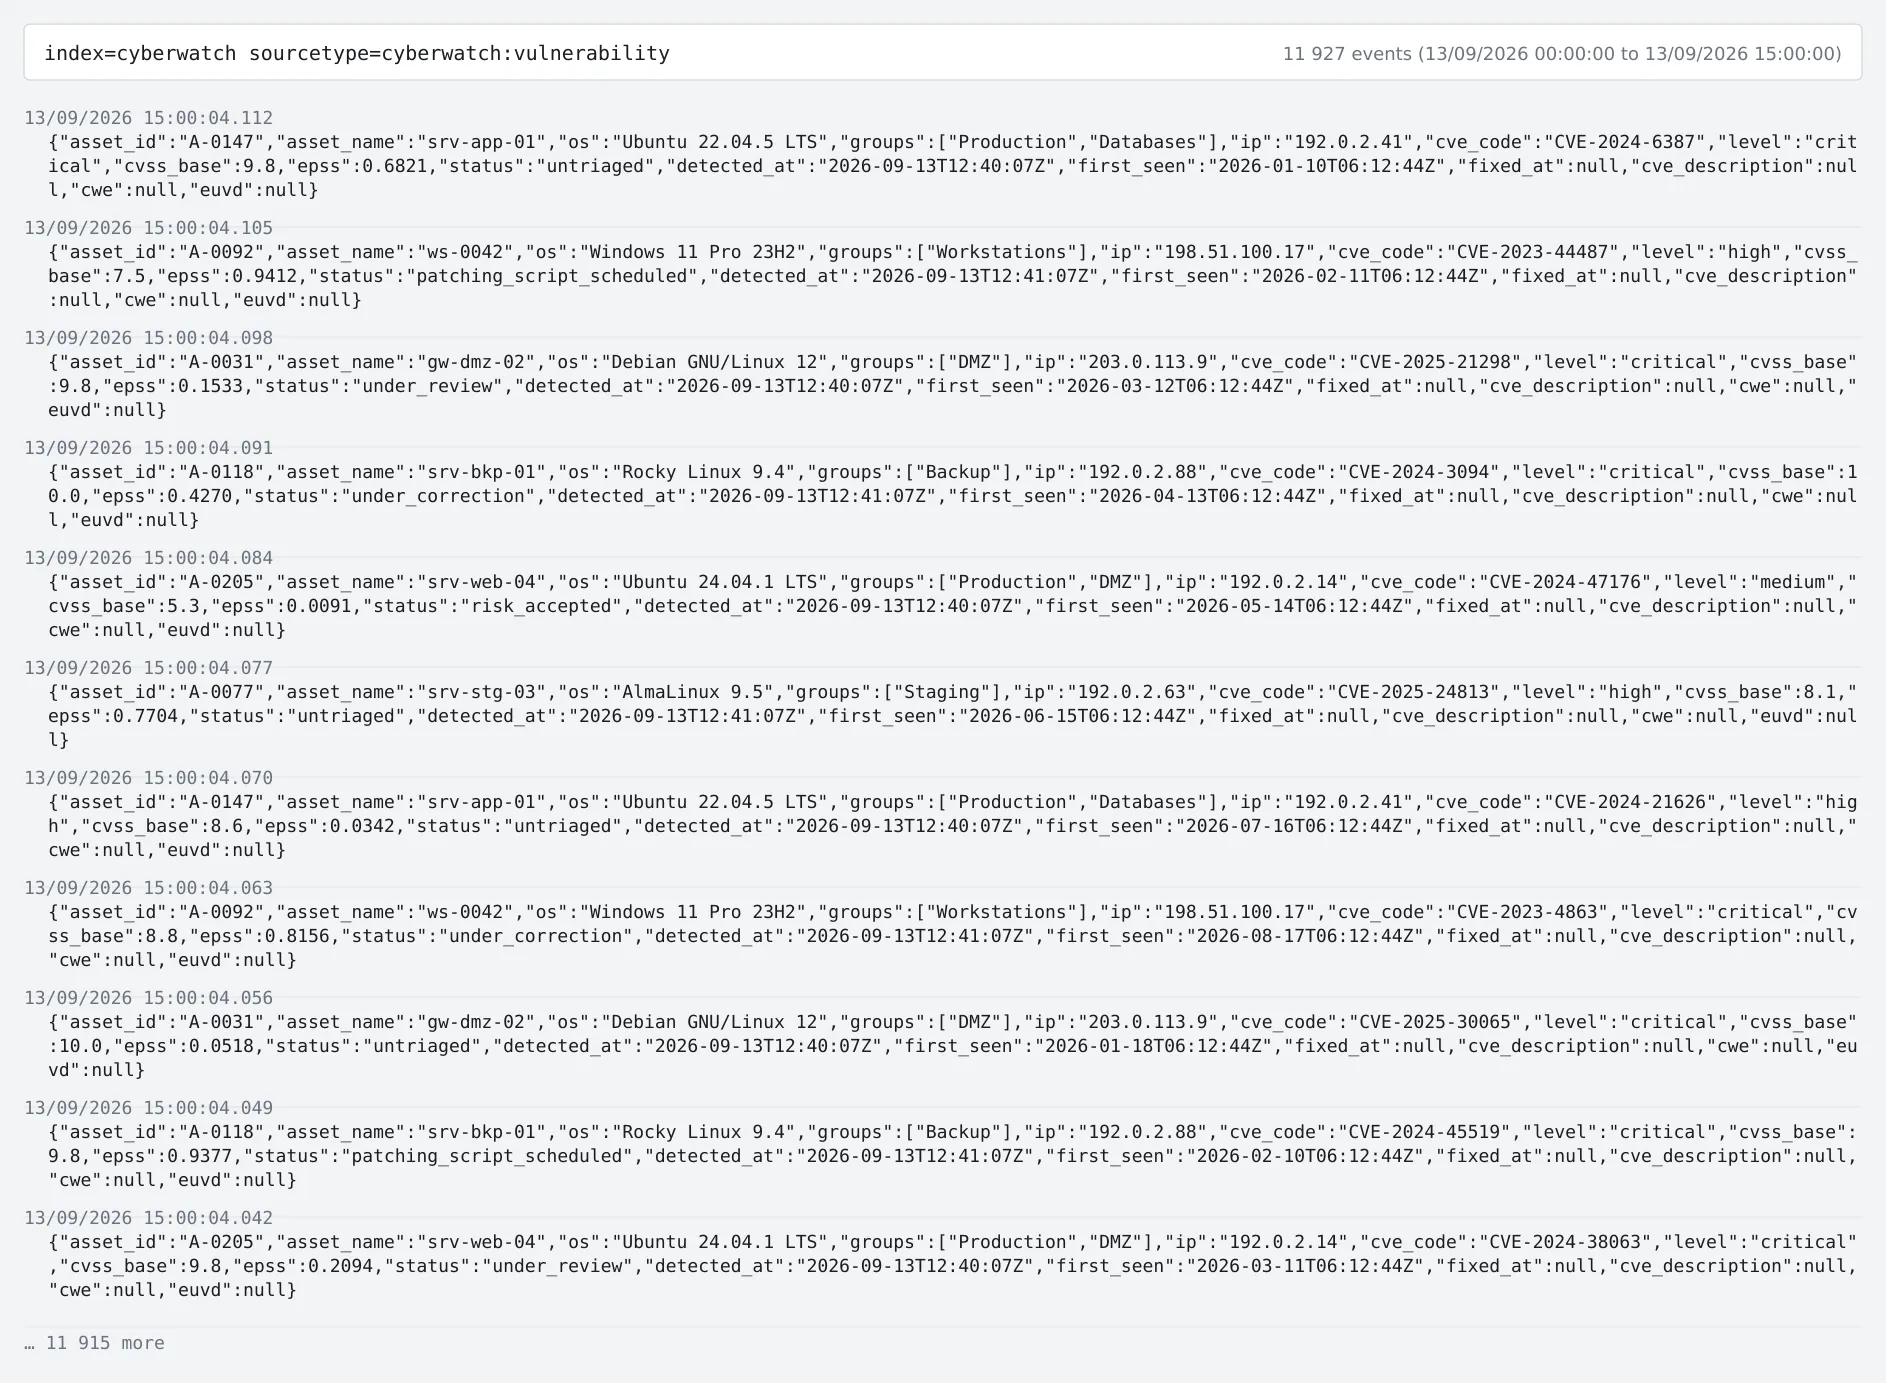
Collecte de l'API Cyberwatch : actifs, vulnérabilités, conformité, incidents. Normalisé CIM vers le data model Vulnerabilities.
Process-IT App for Cyberwatch (nouvelle fenêtre)
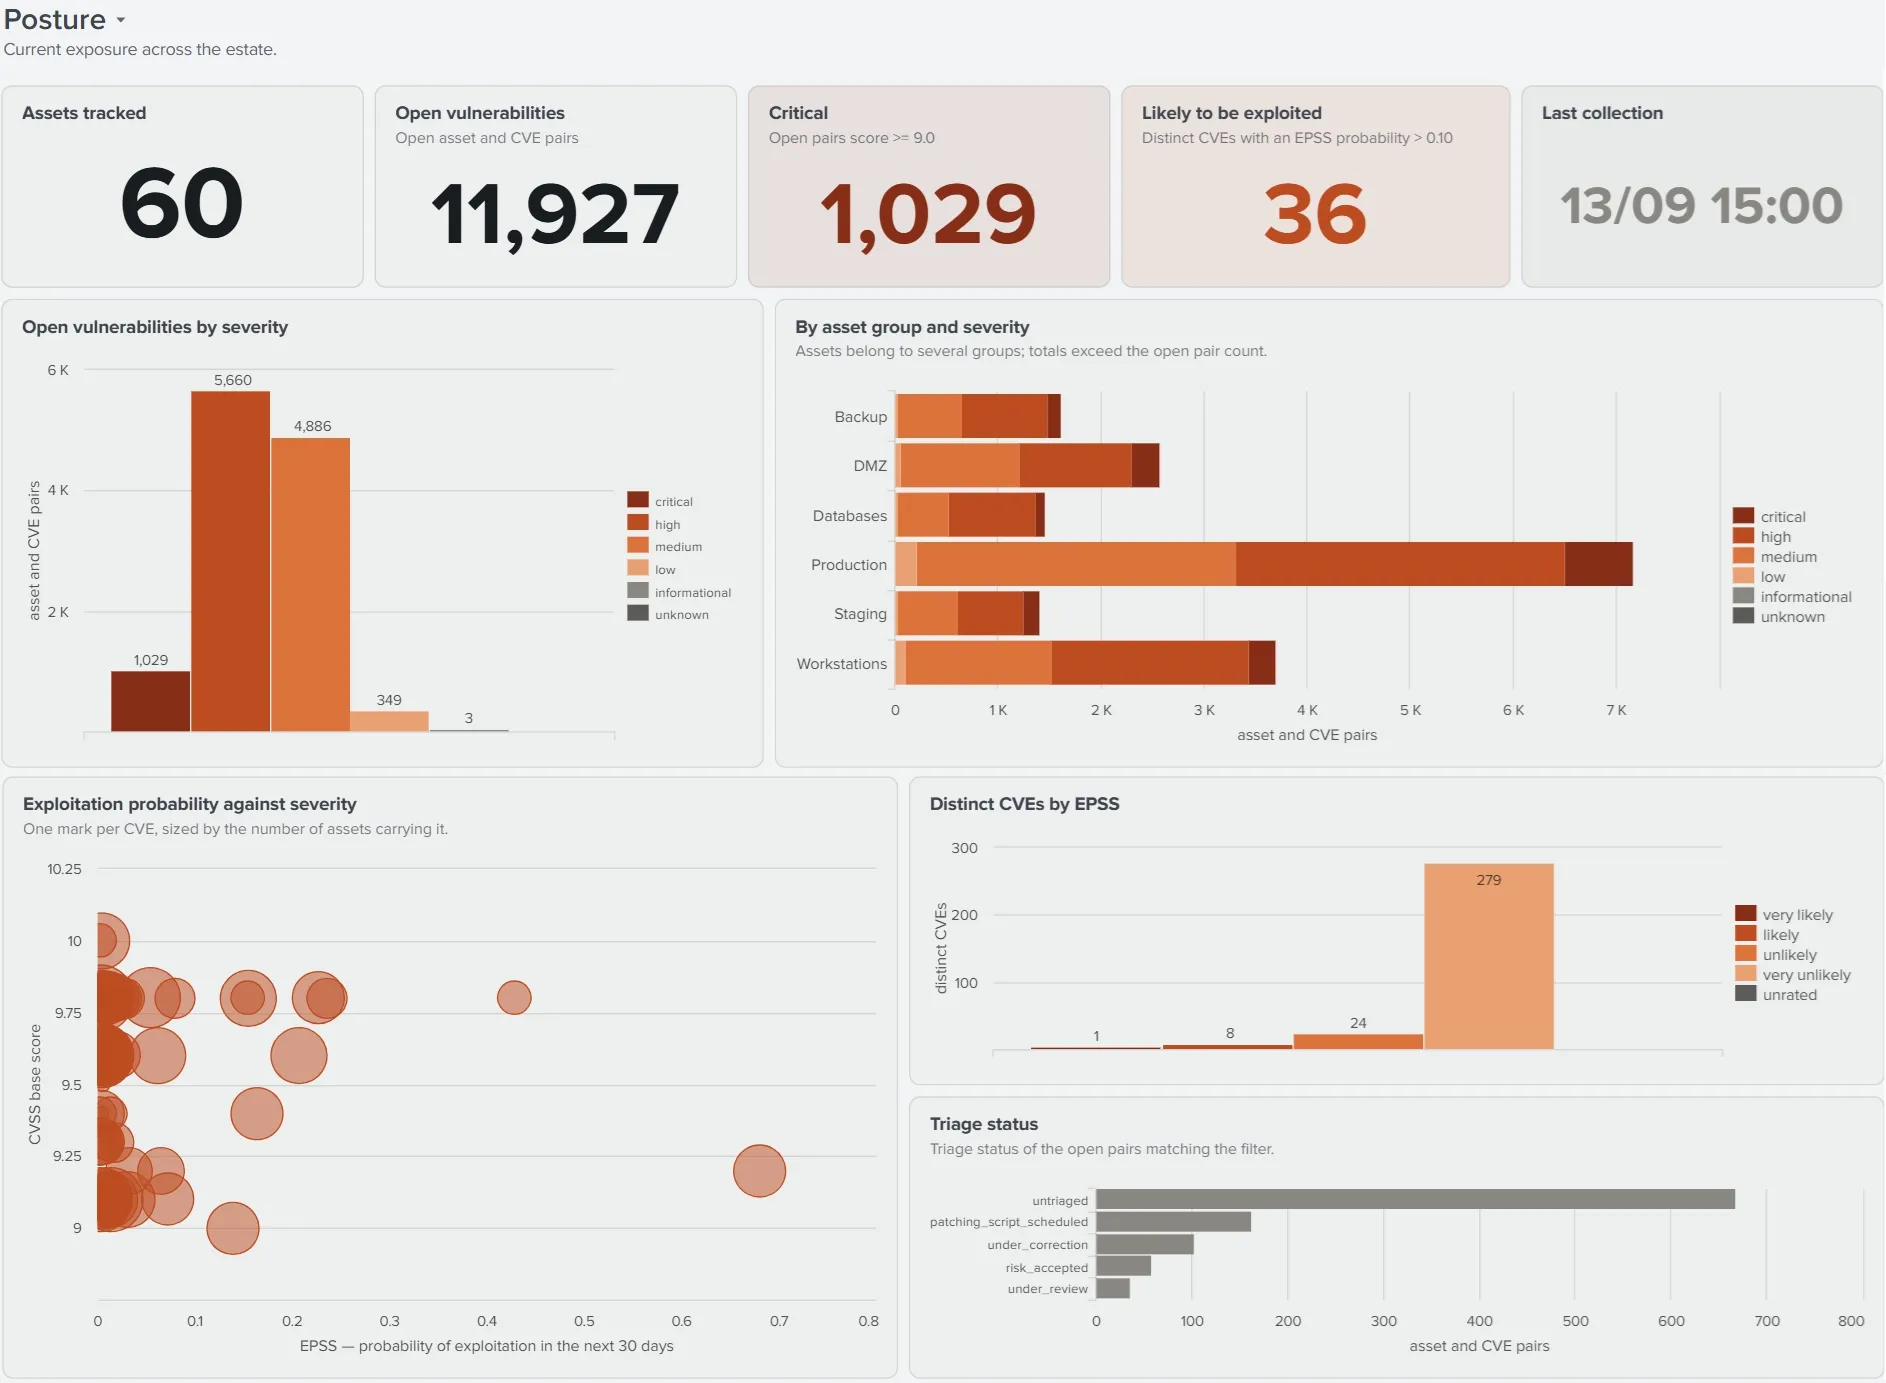
Dix tableaux de bord : exposition, priorisation des correctifs, conformité, inventaire, santé de la collecte.
Process-IT Add-on for Stormshield (nouvelle fenêtre)
Syslog des pare-feu Stormshield : découpage, extraction de champs, conformité CIM. Une douzaine de catégories, chacune vers son data model.
Avant / après